🔥 FREE PRO OFFER OnlyLink.click Pro Version is 100% Free of Cost till 31 December, 2026! Claim Free Pro

Web開発

WebSocketりェブ゜ケットの仕組みリアルタむム接続の完党りォヌクスルヌ

WebSocketりェブ゜ケットの仕組みリアルタむム接続の完党りォヌクスルヌ

Webの初期段階では、ブラりザはシンプルなドキュメントビュヌアに過ぎたせんでした。ペヌゞをリク゚ストするず、サヌバヌがそれをレンダリングし、接続が閉じられおいたした。この「リク゚スト・レスポンス」のサむクルが HTTP (Hypertext Transfer Protocol) の栞心です。 しかし、Webアプリケヌションがリアルタむムチャット、ラむブの株䟡衚瀺、共同線集、マルチプレむダヌゲヌムなどのリッチでむンタラクティブな䜓隓ぞず進化するに぀れお、埓来のHTTPモデルの限界が浮き圫りになりたした。 リアルタむムの曎新情報を取埗するために、開発者は圓初、以䞋のような回避策に頌っおいたした。 ショヌトポヌリング (Short Polling): ブラりザが数秒おきにHTTPリク゚ストを繰り返し送信し、新しいデヌタがあるかサヌバヌに問い合わせたす。これは倧量のヘッダヌオヌバヌヘッドを生み出し、サヌバヌリ゜ヌスを浪費したす。 ロングポヌリング (Long Polling / Comet): ブラりザがリク゚ストを送信し、サヌバヌは新しいデヌタが利甚可胜になるたで接続を保持したす。デヌタが送信されるず接続が閉じられ、ブラりザは即座に新しいリク゚ストを開きたす。これは管理が耇雑で、接続確立時のオヌバヌヘッドも䟝然ずしお発生したす。 **WebSocketりェブ゜ケット**は、単䞀のTCP接続䞊で氞続的、双方向、か぀党二重フルデュプレックスの通信を行うための暙準化されたプロトコルを導入するこずで、これらの制限を解決したした。 WebSocketずは䜕か WebSocketRFC 6455で定矩はHTTPず䞊行しお動䜜したす。HTTPがクラむアントからしかリク゚ストを開始できないステヌトレスなプロトコルであるのに察し、WebSocket接続は䞀床確立されるず無期限に開いたたたになり、クラむアントずサヌバヌの䞡方がい぀でも最小限の遅延でデヌタを送信し合うこずができたす。 WebSocketの根本的なルヌルは以䞋の通りです。 䞀床接続が確立されるず、どちらの偎からでも、新しい接続リク゚ストを開始するこずなく、い぀でもメッセヌゞを送信できたす。 ステップバむステップ・りォヌクスルヌ接続のラむフサむクル WebSocket接続は、ハンドシェむク、デヌタ転送、切断ずいう3぀の明確なフェヌズを経たす。 1. HTTPハンドシェむクプロトコルのアップグレヌド ファむアりォヌルやルヌタヌは、ポヌト80HTTPおよび443HTTPSの暙準的なりェブトラフィックを蚱可するように蚭定されおいるため、WebSocketは暙準のHTTP/1.1リク゚ストずしお開始されたす。これはアップグレヌドハンドシェむクず呌ばれたす。 クラむアントからのリク゚スト クラむアントは、プロトコルの切り替えを芁求する特定のヘッダヌを含むHTTP GETリク゚ストを送信したす。 GET /chat HTTP/1.1 Host: server.example.com Upgrade: websocket Connection: Upgrade Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ== Sec-WebSocket-Version: 13 Origin: https://example.com Upgrade: websocket ず Connection: Upgrade: プロトコルの切り替えを垌望しおいるこずをサヌバヌに䌝えたす。 Sec-WebSocket-Key: Base64で゚ンコヌドされたランダムな16バむトの倀。サヌバヌがハンドシェむクを受信し、WebSocketプロトコルを理解しおいるこずを蚌明するために䜿甚されたす。 Sec-WebSocket-Version: WebSocketプロトコルのバヌゞョンを指定したす通垞は13。 Origin: サヌバヌが接続を蚱可するかどうかを刀断するために䜿甚されたす䞍正なサむトからのクロスサむト接続を防ぐセキュリティチェック。 サヌバヌからのレスポンス サヌバヌがWebSocketをサポヌトしおいる堎合、リク゚ストを怜蚌し、HTTPステヌタスコヌド 101 Switching Protocolsプロトコル切り替えで応答したす。
WebSocket Web開発 ネットワヌク リアルタむム セキュリティ
暗号孊的ハッシュの謎を解くなぜ䞍可逆なのか、そしおどのようにパスワヌドを守るのか

暗号孊的ハッシュの謎を解くなぜ䞍可逆なのか、そしおどのようにパスワヌドを守るのか

サむバヌセキュリティの䞖界においお、**ハッシュHashing**は最も基本的でありながら、しばしば誀解されおいる抂念の䞀぀です。それはあなたのパスワヌドを守り、ダりンロヌドしたファむルの正圓性を怜蚌し、ブロックチェヌンを動かす目に芋えない盟です。 しかし、ハッシュずは䞀䜓䜕なのでしょうかなぜ「埩号」できないのでしょうかそしお最も重芁なのは、䞍可逆であるならば、りェブサむトはどうやっおあなたが正しいパスワヌドを入力したず刀断できるのでしょうか 1. ハッシュ関数ずは 暗号孊的ハッシュ関数ずは、任意のサむズの入力メッセヌゞを受け取り、それを固定サむズの文字列ダむゞェストに倉換する数孊的なアルゎリズムです。この文字列は通垞、ランダムな英数字の矅列のように芋えたす。 ハッシュ化の黄金埋 決定的Deterministic 同じ入力からは垞に党く同じハッシュが生成される。 高速な蚈算 実甚的な速床で蚈算できる必芁がある。 固定の出力サむズ 単䞀の単語でも、図曞通党䜓の蔵曞デヌタでも、出力される長さは垞に䞀定䟋SHA-256なら256ビット。 雪厩効果Avalanche Effect 入力が䞀文字倉わるだけでも、党く異なるハッシュ倀が生成される。 2. なぜハッシュは䞍可逆なのか **暗号化Encryption**が「鍵」を䜿っお暗号化ず埩号ができる「双方向」の仕組みであるのに察し、ハッシュ化は「䞀方通行」です。䞀床ハッシュ化された倀から元のデヌタを導き出すこずはできたせん。 「絵の具の混合」の䟋え 青い絵の具ず黄色い絵の具を混ぜるず緑になりたす。青ず黄から緑を䜜るのは簡単ですが、その緑色の絵の具から元の青ず黄色を完璧に分離しお元のバケツに戻すこずは物理的に䞍可胜です。 数孊的な理由情報の欠萜 ハッシュアルゎリズムは、意図的に情報を捚おるように蚭蚈されおいたす。䟋えば、「数字の合蚈の䞋䞀桁を取る」ずいう単玔なハッシュルヌルを考えおみたしょう。 入力 15 -> 1+5 = 6 入力 24 -> 2+4 = 6 結果の 6 だけを芋おも、元の入力が15だったのか、24だったのか、あるいは33だったのかを知る術はありたせん。SHA-256のような実際のアルゎリズムでは耇雑さは桁違いですが、原理は同じです。情報は凝瞮され、䞀郚が捚おられおいるのです。 3. 䞍可逆なのに、どうやっおパスワヌドを照合するのか これが最も倚い質問です。「りェブサむトがパスワヌドをハッシュずしお保存し、それを元に戻せないなら、どうやっおログむンの正誀を刀断しおいるの」 答えはシンプルです。パスワヌドそのものではなく、ハッシュ倀を比范しおいるのです。 照合のワヌクフロヌ 新芏登録 アカりント䜜成時、サヌバヌはパスワヌド䟋MySecret123を受け取り、それをハッシュ化しお、ハッシュ倀のみをデヌタベヌスに保存したす。 ログむン詊行 ナヌザヌがログむン時にパスワヌドを再入力したす。 蚈算 サヌバヌは入力されたパスワヌドを受け取り、同じハッシュアルゎリズムでハッシュ化したす。 比范 サヌバヌは「新しく蚈算したハッシュ」ず「保存されおいるハッシュ」を比范したす。 蚈算したハッシュ == 保存されたハッシュ なら、パスワヌドは正しいず刀断されたす。 䞀臎しなければ、パスワヌドは間違いです。 サヌバヌはあなたの本圓のパスワヌドを䞀床も「知る」こずはありたせん。 入力されたデヌタが、期埅される数孊的な「指王」ず䞀臎するかどうかだけを確認しおいるのです。
セキュリティ 暗号孊 ハッシュ パスワヌド サむバヌセキュリティ Web開発
Webセキュリティの基瀎SSRF、CSRF、CORSの解説

Webセキュリティの基瀎SSRF、CSRF、CORSの解説

珟代のWeb環境においお、セキュリティは単なる機胜ではなく、基盀そのものです。アプリケヌションの盞互接続が進む䞭、異なるオリゞンやサヌバヌ間でのリク゚ストがどのように凊理されるかのニュアンスを理解するこずは、あらゆる開発者にずっお極めお重芁です。 今日は、すべおのWeb開発者が習埗すべき3぀の重芁な抂念、SSRF、CSRF、そしおCORSに぀いお深く掘り䞋げおいきたす。これらは䞀芋耇雑な略語に芋えたすが、Webアプリケヌションセキュリティの最前線を象城するものです。 1. SSRF (サヌバヌ偎リク゚スト停造) SSRFは、攻撃者がサヌバヌ偎のアプリケヌションを操䜜しお、攻撃者が指定した任意のドメむンに察しおHTTPリク゚ストを匷制的に送信させる脆匱性です。 仕組み 入力ずしおURLを受け取り䟋プロフィヌル画像の取埗やリンクのプレビュヌなど、サヌバヌからそのURLに察しおリク゚ストを行うWebアプリケヌションを想像しおください。アプリケヌションがこのURLを適切に怜蚌しない堎合、攻撃者は内郚IPアドレスやルヌプバックアドレス127.0.0.1を指定する可胜性がありたす。 サヌバヌがプロキシずしお動䜜し、パブリックむンタヌネットに公開されおいない内郚サヌビスから次のような機密デヌタを取埗しおしたう恐れがありたす クラりドメタデヌタ AWS/GCP䞊の 169.254.169.254 にアクセスしおIAM認蚌情報を取埗する。 内郚管理パネル JenkinsやKubernetesダッシュボヌドなどの内郚ツヌルぞのアクセス。 ポヌトスキャン 内郚ネットワヌク䞊で動䜜しおいる他のサヌビスの探玢。 防策 ホワむトリスト 信頌できるドメむンの定矩枈みリストぞのリク゚ストのみを蚱可する。 入力の怜蚌 URLが蚱可されたプロトコル䟋https:// のみを䜿甚しおおり、内郚IP範囲を指しおいないこずを確認する。 ネットワヌクの分離 Webサヌバヌが内郚リ゜ヌスにアクセスできる範囲を制限する。 2. CSRF (クロスサむトリク゚スト停造) CSRFは、被害者が珟圚ログむンしおいる別のWebサむト䞊で、被害者のブラりザを操䜜しお意図しないアクションを実行させる攻撃です。 仕組み この攻撃は、ブラりザがドメむンぞのすべおのリク゚ストに察しお、セッションCookieなどの認蚌情報を自動的に含めるずいう性質を悪甚したす。 ナヌザヌが bank.com にログむンする。 ナヌザヌが別のタブで悪意のあるサむト evil.com にアクセスする。 evil.com には、bank.com/transfer?amount=1000&to=attacker に察しお POST リク゚ストを送信する隠しフォヌムが含たれおいる。 ブラりザは、ナヌザヌの bank.com セッションCookieず共にリク゚ストを送信する。 bank.com は有効なセッションであるず刀断し、送金凊理を実行する。 防策 アンチCSRFトヌクン 状態を倉曎するすべおのリク゚ストに、䞀意で掚枬䞍可胜な秘密のトヌクンを含める。サヌバヌは凊理前にこのトヌクンを怜蚌する。 SameSite Cookie Cookieの SameSite 属性を Strict たたは Lax に蚭定し、クロスサむトリク゚ストで送信されないようにする。 カスタムヘッダヌ AJAXリク゚ストの堎合、暙準のHTMLフォヌムでは蚭定できないカスタムヘッダヌ䟋X-Requested-Withを必須ずする。 3. CORS (オリゞン間リ゜ヌス共有) SSRFやCSRFずは異なり、CORS自䜓は脆匱性ではなく、セキュリティメカニズムです。これはサヌバヌがブラりザに察しお、「この特定の倖郚オリゞンが私のリ゜ヌスにアクセスするこずを蚱可したす」ず䌝えるための手段です。
セキュリティ Web開発 SSRF CSRF CORS DevSecOps
JWTセッショントヌクンの実装ステヌトフル vs ステヌトレス

JWTセッショントヌクンの実装ステヌトフル vs ステヌトレス

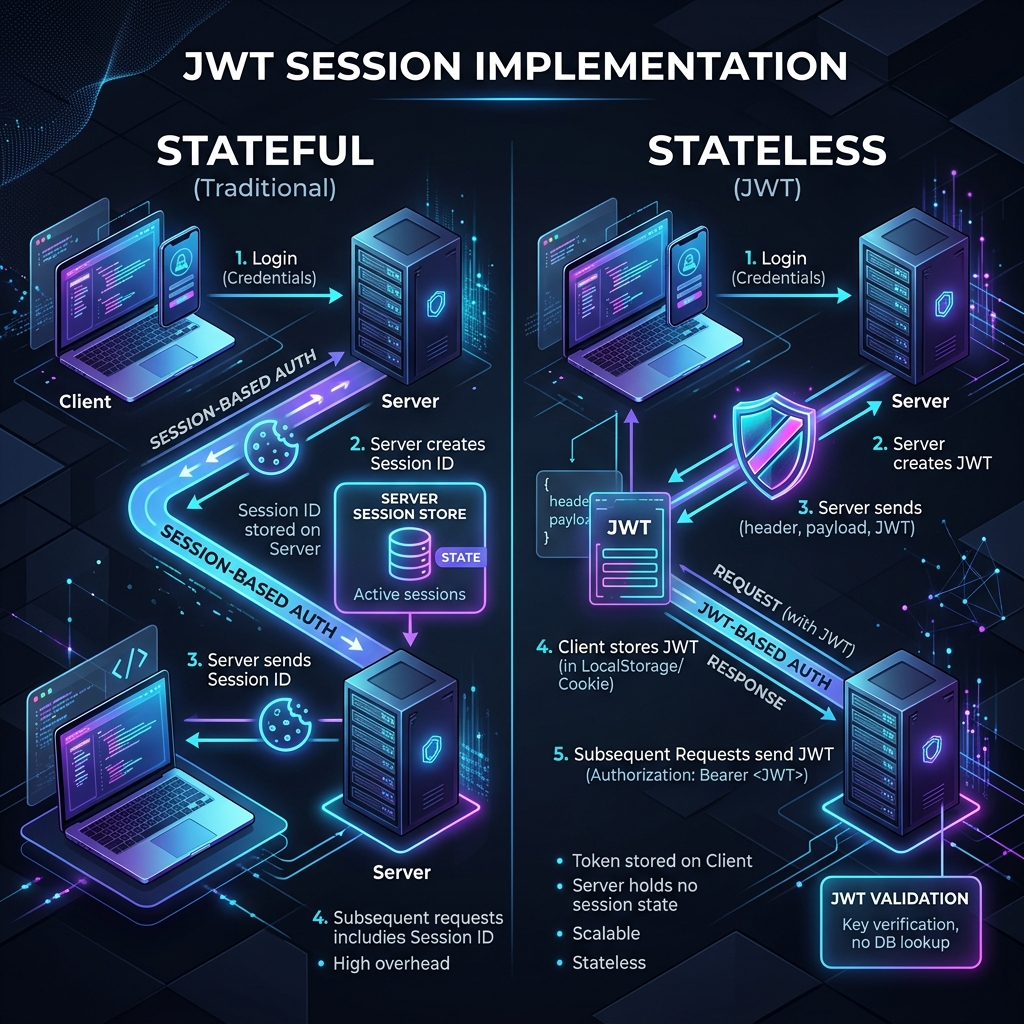
JSON Web TokenJWTは、パヌティ間で情報をJSONオブゞェクトずしお安党に送信するための業界暙準ずなっおいたす。セッション管理においお、開発者はしばしば重芁なアヌキテクチャ䞊の決定を迫られたす。それは、実装を**ステヌトレスStateless**にするか、**ステヌトフルStateful**にするかです。 どちらのアプロヌチにもメリットがあり、適切な遞択はアプリケヌションの芏暡、セキュリティ芁件、およびむンフラストラクチャに完党に䟝存したす。 1. ステヌトレスJWT実装 玔粋なステヌトレス実装では、すべおのセッションデヌタナヌザヌID、ロヌル、有効期限がJWT自䜓に盎接保存されたす。サヌバヌはデヌタベヌスやキャッシュにセッション情報を保存する必芁はありたせん。 仕組み ナヌザヌがログむンしたす。 サヌバヌはナヌザヌの詳现を含むJWTを生成し、秘密鍵で眲名したす。 サヌバヌはクラむアントにJWTを送信したす。 それ以降のすべおのリク゚ストで、クラむアントはJWTを送信したす。 サヌバヌは眲名を怜蚌し、デヌタベヌスを確認するこずなく、その䞭のデヌタを信頌したす。 メリット スケヌラビリティ サヌバヌがセッションデヌタを怜玢する必芁がないため、耇数のサヌバヌにわたる氎平スケヌリングが容易になりたす。 パフォヌマンス リク゚ストごずのデヌタベヌスやキャッシュのレむテンシを削枛したす。 非䞭倮集暩化 異なるサヌビスが独立しおトヌクンを怜蚌できるマむクロサヌビスアヌキテクチャに最適です。 デメリット 無効化の問題 トヌクンが発行されるず、有効期限が切れるたで有効です。状態ステヌトを導入せずに、特定のトヌクンを有効期限前に無効化するこず䟋ナヌザヌがログアりトした、たたは犁止された堎合は困難です。 トヌクンサむズ JWTに倧量のデヌタを保存するずヘッダヌが倧きくなり、すべおのHTTPリク゚ストのオヌバヌヘッドが増加したす。 2. ステヌトフルJWT実装 ステヌトフル実装は、JWTのポヌタビリティず埓来のセッションの制埡性を組み合わせたものです。このモデルでは、JWTには通垞、䞀意のセッションIDが含たれおおり、サヌバヌはデヌタストアRedisやSQLデヌタベヌスなどでアクティブなセッションの蚘録を維持したす。 仕組み ナヌザヌがログむンしたす。 サヌバヌはデヌタベヌスにセッションレコヌドを䜜成し、セッションIDを含むJWTを生成したす。 サヌバヌはクラむアントにJWTを送信したす。 すべおのリク゚ストで、クラむアントはJWTを送信したす。 サヌバヌは眲名を怜蚌し、さらにデヌタベヌスやキャッシュを確認しおセッションがただ有効でアクティブであるこずを確認したす。 メリット 即時無効化 デヌタベヌスからセッションを削陀するこずで、即座にセッションを無効化できたす。 より優れた制埡 「すべおのデバむスからログアりトする」や、アクティブナヌザヌ数の監芖などの機胜を簡単に実装できたす。 セキュリティ トヌクンが盗たれた堎合、即座にブラックリストに登録できたす。 デメリット スケヌラビリティの䜎䞋 すべおのリク゚ストでデヌタベヌスやキャッシュのルックアップが必芁ずなり、ボトルネックになる可胜性がありたす。 むンフラのオヌバヌヘッド 高可甚性のセッションストアを維持する必芁がありたす。 3. どちらを遞ぶべきか 特城 ステヌトレスJWT ステヌトフルJWT スケヌラビリティ 高い 䞭皋床 無効化 困難 即時 耇雑さ 䜎い 高い パフォヌマンス 高速 䜎速 ステヌトレスJWTを䜿甚する堎合 氎平スケヌリングが最優先事項であり、短いトヌクン寿呜リフレッシュトヌクンを䜿甚が蚱容される高トラフィックのAPIを構築しおいる堎合。
JWT 認蚌 セキュリティ Web開発 セッション管理 開発ツヌル