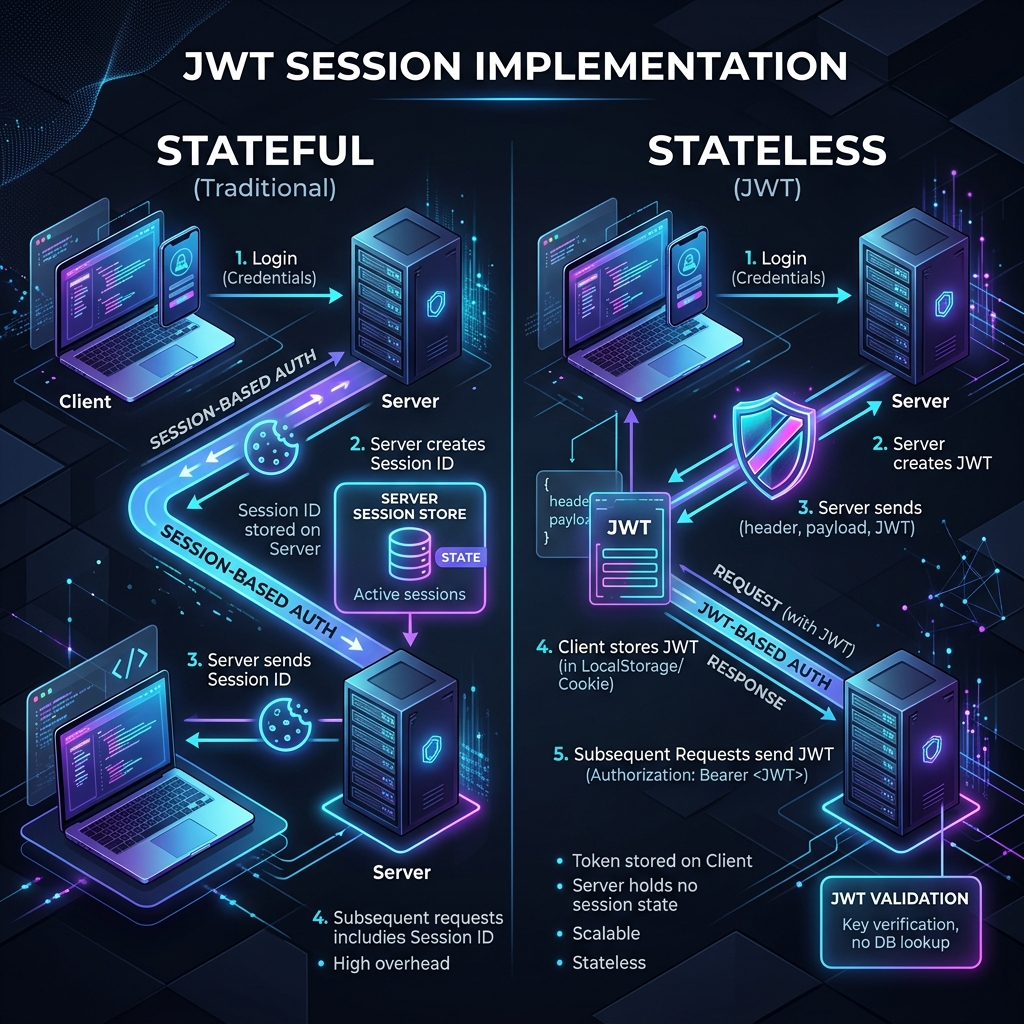
JWTセッショントークンの実装:ステートフル vs ステートレス
JSON Web Token(JWT)は、パーティ間で情報をJSONオブジェクトとして安全に送信するための業界標準となっています。セッション管理において、開発者はしばしば重要なアーキテクチャ上の決定を迫られます。それは、実装を**ステートレス(Stateless)**にするか、**ステートフル(Stateful)**にするかです。
どちらのアプローチにもメリットがあり、適切な選択はアプリケーションの規模、セキュリティ要件、およびインフラストラクチャに完全に依存します。
1. ステートレスJWT実装 純粋なステートレス実装では、すべてのセッションデータ(ユーザーID、ロール、有効期限)がJWT自体に直接保存されます。サーバーはデータベースやキャッシュにセッション情報を保存する必要はありません。
仕組み: ユーザーがログインします。 サーバーはユーザーの詳細を含むJWTを生成し、秘密鍵で署名します。 サーバーはクライアントにJWTを送信します。 それ以降のすべてのリクエストで、クライアントはJWTを送信します。 サーバーは署名を検証し、データベースを確認することなく、その中のデータを信頼します。 メリット: スケーラビリティ: サーバーがセッションデータを検索する必要がないため、複数のサーバーにわたる水平スケーリングが容易になります。 パフォーマンス: リクエストごとのデータベースやキャッシュのレイテンシを削減します。 非中央集権化: 異なるサービスが独立してトークンを検証できるマイクロサービスアーキテクチャに最適です。 デメリット: 無効化の問題: トークンが発行されると、有効期限が切れるまで有効です。状態(ステート)を導入せずに、特定のトークンを有効期限前に無効化すること(例:ユーザーがログアウトした、または禁止された場合)は困難です。 トークンサイズ: JWTに大量のデータを保存するとヘッダーが大きくなり、すべてのHTTPリクエストのオーバーヘッドが増加します。 2. ステートフルJWT実装 ステートフル実装は、JWTのポータビリティと従来のセッションの制御性を組み合わせたものです。このモデルでは、JWTには通常、一意のセッションIDが含まれており、サーバーはデータストア(RedisやSQLデータベースなど)でアクティブなセッションの記録を維持します。
仕組み: ユーザーがログインします。 サーバーはデータベースにセッションレコードを作成し、セッションIDを含むJWTを生成します。 サーバーはクライアントにJWTを送信します。 すべてのリクエストで、クライアントはJWTを送信します。 サーバーは署名を検証し、さらにデータベースやキャッシュを確認してセッションがまだ有効でアクティブであることを確認します。 メリット: 即時無効化: データベースからセッションを削除することで、即座にセッションを無効化できます。 より優れた制御: 「すべてのデバイスからログアウトする」や、アクティブユーザー数の監視などの機能を簡単に実装できます。 セキュリティ: トークンが盗まれた場合、即座にブラックリストに登録できます。 デメリット: スケーラビリティの低下: すべてのリクエストでデータベースやキャッシュのルックアップが必要となり、ボトルネックになる可能性があります。 インフラのオーバーヘッド: 高可用性のセッションストアを維持する必要があります。 3. どちらを選ぶべきか? 特徴 ステートレスJWT ステートフルJWT スケーラビリティ 高い 中程度 無効化 困難 即時 複雑さ 低い 高い パフォーマンス 高速 低速 ステートレスJWTを使用する場合: 水平スケーリングが最優先事項であり、短いトークン寿命(リフレッシュトークンを使用)が許容される高トラフィックのAPIを構築している場合。
JWT
認証
セキュリティ
Web開発
セッション管理
開発ツール