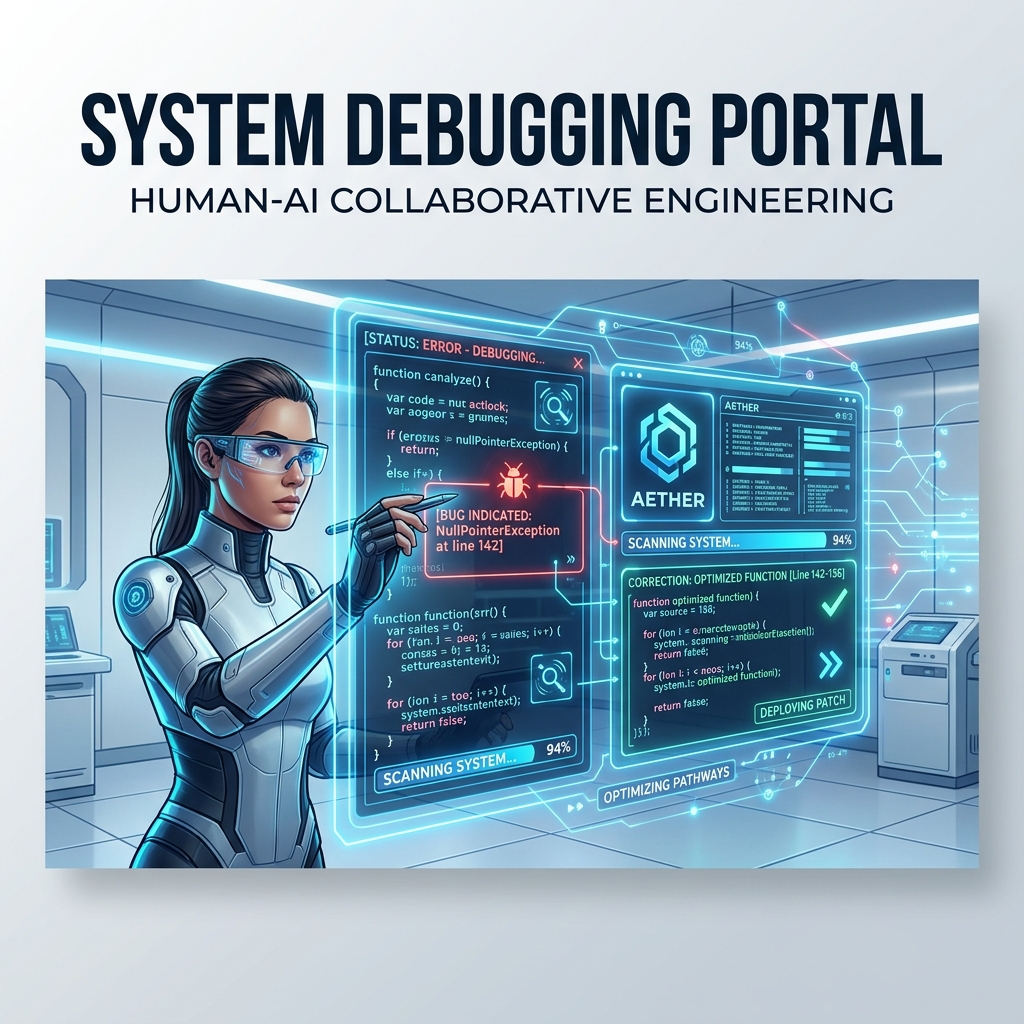
AI駆動による脆弱性検知の未来
急速に進化するサイバーセキュリティの展望において、ソフトウェアセキュリティは長年、リアクティブな防御メカニズムによって定義されてきました。従来のアプリケーションセキュリティ(AppSec)は、定義済みの構文パターンと一致させる静的コードチェッカー(SAST)や、プログラムのクラッシュを誘発するためにランダムなペイロードを入力する動的チェッカー(DAST/ファジング)に大きく依存しています。
しかし、ソフトウェアアーキテクチャが複雑化し、現代のCI/CDパイプライン下で統合スピードが加速する中、シグネチャマッチングや盲目的なファジングだけではもはや不十分です。次世代の脆弱性検知は、コグニティブ、自律的、かつ自己学習的であり、完全に**人工知能(AI)**によって駆動されます。
1. レガシーAppSec:シグネチャとランダムファジングの限界 AI駆動による脆弱性検知の可能性を理解するために、まず従来のツールの限界を検証する必要があります。
静的パターンの罠: SASTスキャナーは、既知の脆弱性シグネチャ(例:C言語での strcpy の使用など)を検索します。しかし、コードの文脈を理解することが困難であるため、開発者の時間を浪費する大量の誤検知(フォールスプラス)や、論理的な脆弱性が見落とされる見落とし(フォールスネガティブ)が発生します。 動的テストの死角: DASTや従来のファザーは、メモリ破壊バグを見つけるために半ランダムな入力を生成します。しかし、対象プログラムのセマンティクス(意味)を理解していないため、ファザーは浅いコードパスの実行に貴重な計算リソースを費やしてしまい、深い条件分岐ロジックや複雑な認証バリアをバイパスすることができません。 複数ステップにわたる論理欠陥: 現代のセキュリティ脅威が単一の不正なAPIコールだけで構成されることは稀です。代わりに、複数のマイクロサービスにまたがる連鎖的な論理欠陥を悪用します。従来のツールは、このようなシステム的な設計ミスを検知できません。 2. コグニティブソースコード分析:LLMベースのセキュリティエージェント 大規模言語モデル(LLM)はセキュリティのパラダイムを塗り替えています。LLMベースのセキュリティエージェントは、コードを単なるプレーンテキストや硬直した構文木として分析するのではなく、コードのセマンティクス(意味)と設計意図を理解します。
抽象的意味理解: セキュリティエージェントは、複数のプログラミング言語にまたがる複雑なデータフロー、汚染源、およびシンク先を分析できます。APIゲートウェイ、コントローラー、データベースモデル、およびビューレイヤーを通じてユーザー入力がどのように流れるかを追跡することにより、AIはSSRF(サーバー側リクエスト偽造)やアクセス制御の不備などの正確な脆弱性を特定できます。 エージェント指向の計画とバグハンティング: 現代のAIエージェントは単一の回答を出力するだけではありません。彼らはループ内で動作します。コードモデルの設計、仮説駆動のセキュリティテストの策定、一時的なローカル実行の実施、ランタイム出力の分析、そして脆弱性探索の反復的な改善を自律的に行います。 文脈依存のコードレビュー: プルリクエスト(PR)中、AIベースのコード監査ツールは変更差分を読み取り、文脈を理解します。変更されたヘルパー関数の微妙なセキュリティ上の影響について開発者に警告し、脆弱性がメインブランチにマージされるのを防ぎます。 3. ハイブリッドセキュリティ:機械学習によるスマートファジング 機械学習と動的テストの融合は、高度に洗練されたハイブリッドスキャナーを生み出しています。ランダムな入力生成をML駆動の変異に置き換えることで、スマートファザーはこれまでにないコードカバレッジを達成します。
ニューラルコードモデリング: ディープラーニングモデルがターゲットのバイナリを分析し、どの分岐入力がより深い実行ブロックをトリガーするかを予測します。 強化学習(RL)によるガイダンス: 強化学習エージェントは、新しい実行状態やエッジケースを発見したときに報酬を受け取り、スキャナーがペイロードを動的に適応させるよう学習します。 セマンティックパス探索: 文字列を盲目的に変更する代わりに、MLファザーは構造的に有効なペイロード(有効なJSON、SQL、またはバイナリプロトコルなど)を生成して初期の入力検証ステージをバイパスし、深いロジックバグを暴きます。 4. 自動エクスプロイト生成と自己修復:DevSecOpsのループを閉じる 脆弱性を発見することは戦いの半分に過ぎません。現代のSecOpsの真の目標は、露出時間の最小化です。AIは、バグをリアルタイムで発見、検証、修正する自律的なセキュリティループを可能にします。
エクスプロイトの自動生成(AEG): バグが実際に悪用可能(本物の脆弱性)かどうかを確認するために、AIエージェントは隔離されたサンドボックス環境で概念実証(PoC)エクスプロイトを構築します。 自律的プログラム修復(APR): エクスプロイトが検証されると、生成AIモデルは既存のユニットテストを破損することなく、根本的な脆弱性を修復するためのピンポイントのコード変更を提案します。 継続的な自己修復パイプライン: 近い将来、CI/CDシステムには自己修復エージェントが組み込まれ、本番環境から受け取ったバグ報告を処理し、安全なパッチコミットを自動生成・検証し、発見から数分以内に本番に適用するようになります。 5. 防御シールドとデュアルユース(二面性)のジレンマ AI駆動による脆弱性検知は防御能力を向上させる一方で、両刃の剣でもあります。脆弱性の修正を可能にするのと同様の認知機能は、攻撃者によってゼロデイエクスプロイトを発見・自動化するためにも利用され得ます。
能力の対称的エスカレーション: 攻撃者はすでにプライベートなLLMを活用してオープンソースリポジトリのセキュリティコード監査を自動化し、未修正のコンポーネントに対するエクスプロイトを迅速に開発しています。 対抗的加固(アドバーサリアル強化): セキュリティチームは対抗AIを使用して、自社システムに対する継続的な攻撃シミュレーション(自律的レッドチーム)を実行し、本物の攻撃者が攻撃を仕掛ける前にコードベースを強化する必要があります。 結論:自己防御型企業の構築 ソフトウェアセキュリティの未来は手動のチェックリストではなく、能動的で自己学習するエコシステムです。ソフトウェアが複雑化するにつれて、AI駆動による脆弱性検知はオプションの機能から中核的な開発要件へとシフトします。意味理解、MLガイド型ファジング、自動修復を組み合わせることで、組織は悪用される前に自らの欠陥を予測、発見、修正する自己修復システムを構築できます。
Ghaznixブログでさらなる技術的な洞察を探索する →
AIセキュリティ
脆弱性検知
AppSec
LLMセキュリティエージェント
自動パッチ適用