🔥 FREE PRO OFFER OnlyLink.click Pro Version is 100% Free of Cost till 31 December, 2026! Claim Free Pro

网络安全

机器学习如何检测零日攻击

机器学习如何检测零日攻击

几十年来,网络安全一直是一场基于特征码的猫鼠游戏。当发现新的恶意软件变种或漏洞利用时,安全研究人员会对其进行分析,提取出唯一的数字特征,并分发到杀毒软件数据库中。 但基于特征的防御有一个致命缺陷:它是完全被动的。它无法阻止从未见过的威胁。 这就是零日攻击(Zero-Day Attack)——在软件厂商发布补丁之前,针对先前未知的软件漏洞进行的攻击。由于没有特征码,传统的防火墙和入侵防御系统对它们完全视而不见。 为了防御零日威胁,整个行业正在经历一场范式转变:从依赖特征码转向依靠行为分析,而这正是由**机器学习(ML)**驱动的。 1. 超越特征码:异常检测的机制 基于机器学习的防御核心是异常检测的概念。机器学习模型不寻找已知的恶意行为(特征码),而是通过训练来理解系统或网络中的“正常”状态,并标记任何偏离该基线的行为。 行为基线建立: 诸如孤立森林(Isolation Forest)和自编码器(Autoencoder)等无监督学习算法,通过摄取海量的网络流量、用户活动和系统日志,构建出正常运行状态的高度详细模型。 偏离度评分: 当零日漏洞被执行时,它不可避免地会执行偏离基线的操作——例如执行异常的 API 调用序列、打开未预期的端口连接,或尝试读取受限的系统内存。机器学习模型会立即为该行为标记高异常评分。 2. 动态特征提取:实时分析文件 零日漏洞通常通过电子邮件附件或路过式下载(drive-by downloads)到达。由于特征码检查器无法标记这些新文件,由机器学习驱动的终端采用静态和动态特征提取,在毫秒级内对其进行分析。 静态分析: 模型无需运行文件即可分析其文件结构、导入的 DLL、API 函数调用和元数据。即使代码被混淆,深度学习模型也能标记出恶意模式。 动态沙箱分析: 如果静态分析无法得出确切结论,文件将在安全的虚拟化沙箱中运行。机器学习代理监控其实时执行,跟踪以下行为: 进程注入: 试图向合法的系统进程(如 explorer.exe)注入代码。 注册表修改: 写入敏感的启动键值或禁用安全服务。 特权提升: 通过系统漏洞异常地请求管理员权限。 3. 网络流量分析与序列建模 许多零日攻击涉及远程命令执行、数据外泄或在网络中进行横向移动。机器学习通过将网络遥测数据视为事件序列来监控这些活动。 LSTM 与循环神经网络(RNN): 正如 LSTM 在自然语言处理(NLP)中用于预测句子中的下一个单词一样,在安全领域中它们被用于建模网络流。模型学习设备之间通信的典型序列,并标记恶意异常。 图神经网络(GNN): GNN 将整个网络拓扑映射为图,其中设备是节点,通信是边。这使模型能够发现隐蔽的横向移动,即攻击者试图使用零日漏洞从一台服务器跳跃到另一台服务器。 4. 面临挑战:机器学习防御的双刃剑 虽然机器学习非常强大,但它不是万灵药。利用机器学习保护系统也带来了其特有的工程挑战: 误报困境: 如果异常检测模型过于敏感,它会将合法的软件更新或管理员任务标记为攻击,从而导致安全运营团队产生警报疲劳。 对抗性机器学习: 网络犯罪分子正在积极开发绕过机器学习模型的方法。通过引入细微的、非恶意的代码修改(对抗性扰动),他们可以欺骗分类模型,使其认为零日载荷是完全安全的。 结论:多层、自学习的未来 机器学习已将网络安全从被动的清理工作转变为主动的实时防御机制。通过分析行为、提取动态特征以及对网络序列建模,机器学习使组织能够在零日攻击造成大范围破坏之前将其制止。 随着攻击者变得越来越狡猾,防御的未来在于协同、自学习的系统,这些系统能够不断适应新的威胁,确保即使是最隐蔽的零日漏洞利用也无法遁形。 在 Ghaznix 博客上探索更多技术见解 →
机器学习 零日攻击 网络安全 威胁检测 安全AI
2026年软件开发趋势:导航技术的未来

2026年软件开发趋势:导航技术的未来

软件开发世界正以前所未有的速度发展。随着我们步入2026年,整个行业正从简单的“使用AI”转向构建完全自主、具有韧性且可持续的系统。仅仅几年前我们使用的工具和方法正被更智能、更高效的替代方案所取代。 在这篇深度解析中,我们将探讨定义2026年软件工程格局的五大趋势。 1. AI代理化工作流时代 (AI-Agentic Workflows) 我们已经超越了简单的代码补全。到2026年,AI代理正成为开发团队的核心成员。与以往的助手不同,这些代理可以自主地: 执行端到端任务: 从解读Jira工单到编写代码、运行测试并开启拉取请求(Pull Request)。 持续代码维护: 自动更新依赖项并修复安全漏洞,无需人工干预。 预测性架构: 根据实时性能数据和流量模式建议架构更改。 重点已从“我如何编写这段代码?”转变为“我如何编排这些代理来解决问题?” 2. 平台工程与黄金路径 (Platform Engineering & The Golden Path) 为了应对云原生环境日益增加的复杂性,平台工程已成为标准。组织正在构建内部开发人员门户(IDP),为工程师提供“黄金路径”。 自助式基础设施: 开发人员只需点击一下即可启动数据库、集群和CI/CD流水线。 降低认知负荷: 通过抽象底层基础设施,开发人员可以完全专注于交付功能。 标准化安全: 合规性和安全性被默认植入平台,确保每次部署都是“设计安全”的。 3. 网络韧性与零信任开发 (Cyber Resilience and Zero Trust) 随着自动化网络攻击的兴起,安全不再是一个独立的阶段;它是基础。网络韧性意味着构建能够实时承受攻击并从中恢复的系统。 概念 2026年的实施情况 零信任 无论网络位置如何,每个微服务和用户在每一步都经过验证。 软件物料清单 (SBOM) 自动跟踪每一个依赖项,以防止供应链攻击。 AI驱动的威胁检测 实时监控应用行为,立即识别并阻止异常。 4. 浏览器之外的 WebAssembly (Wasm) WebAssembly 不再仅仅用于高性能 Web 应用。它正接管服务器端和边缘计算领域。 轻量级执行: Wasm 模块在几毫秒内启动,消耗的资源远少于传统的 Docker 容器。 通用便携性: 使用 Rust、C++ 或 Go 编写一次,即可在任何地方运行——从边缘节点到云服务器。 安全沙箱: Wasm 提供了一个高度安全的执行环境,将代码与底层宿主系统隔离。 5. 绿色软件工程 (Green Software Engineering) 可持续性不再是事后才考虑的事情。绿色软件工程旨在构建能够最大限度减少碳足迹和能源消耗的应用。
软件开发 2026趋势 AI代理 WebAssembly 平台工程 绿色科技 网络安全
揭秘密码哈希:为什么它不可逆?它是如何保护你的密码的?

揭秘密码哈希:为什么它不可逆?它是如何保护你的密码的?

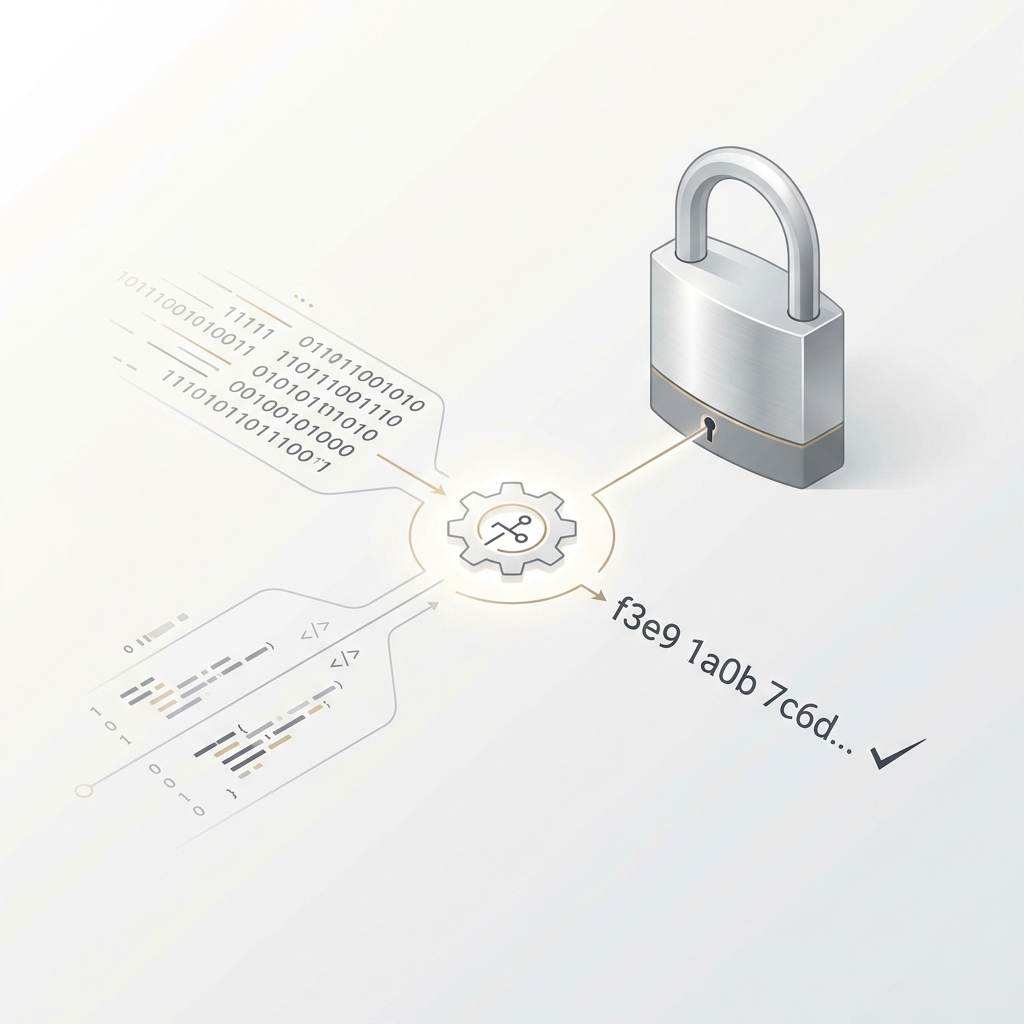
在网络安全的世界里,哈希(Hashing) 是最基础但经常被误解的概念之一。它是保护你密码、验证下载完整性以及驱动区块链的隐形盾牌。 但是,哈希到底是什么?为什么我们不能“解密”它?最重要的是,如果它是不可逆的,网站是如何知道你输入了正确的密码呢? 1. 什么是哈希函数? 密码哈希函数是一种数学算法,它将任意大小的输入(或“消息”)转换为固定大小的字符串(通常称为“摘要”)。这个字符串通常看起来像一串随机的字母和数字。 哈希的金科玉律: 确定性: 相同的输入始终会产生完全相同的哈希值。 计算高效: 算法应该足够快,以便实际应用。 固定输出大小: 无论你对一个单词还是对整个图书馆的书进行哈希处理,输出的长度都是一样的(例如 SHA-256 为 256 位)。 雪崩效应: 输入的极小变化(如更改一个字母)都会导致完全不同的哈希结果。 2. 为什么哈希是不可逆的? 与 加密(Encryption) 不同,加密是一条双行道(你可以使用密钥加密然后解密),而 哈希 是一条单行道。一旦你得到了一个哈希值,你就无法“反推”得到原始数据。 “混合颜料”的比喻 想象你有一桶蓝色颜料和一桶黄色颜料。如果你把它们混合,你会得到绿色。虽然用蓝色和黄色调配绿色很容易,但从物理上讲,要把那桶绿色颜料完美地分离回原来的蓝色和黄色桶里是不可能的。 数学原因:信息丢失 哈希算法的设计初衷就是有意丢弃信息。例如,如果你有一个简单的“哈希规则”:“将数字相加并取最后一位数字”,那么: 输入 15 -> 1+5 = 6 输入 24 -> 2+4 = 6 如果你只看到结果 6,你根本无法知道原始输入是 15、24、33 还是其他任何组合。在 SHA-256 等现实世界的算法中,复杂性是天文数字,但原理是一样的:信息被压缩并丢弃。 3. 如果哈希不可逆,密码匹配是如何工作的? 这是最常见的问题:如果网站将我的密码存储为哈希值且无法还原,它是如何知道我登录正确的呢?
安全 密码学 哈希 密码 网络安全 Web 开发