JWT सेशन टोकन कार्यान्वयन: स्टेटफुल बनाम स्टेटलेस
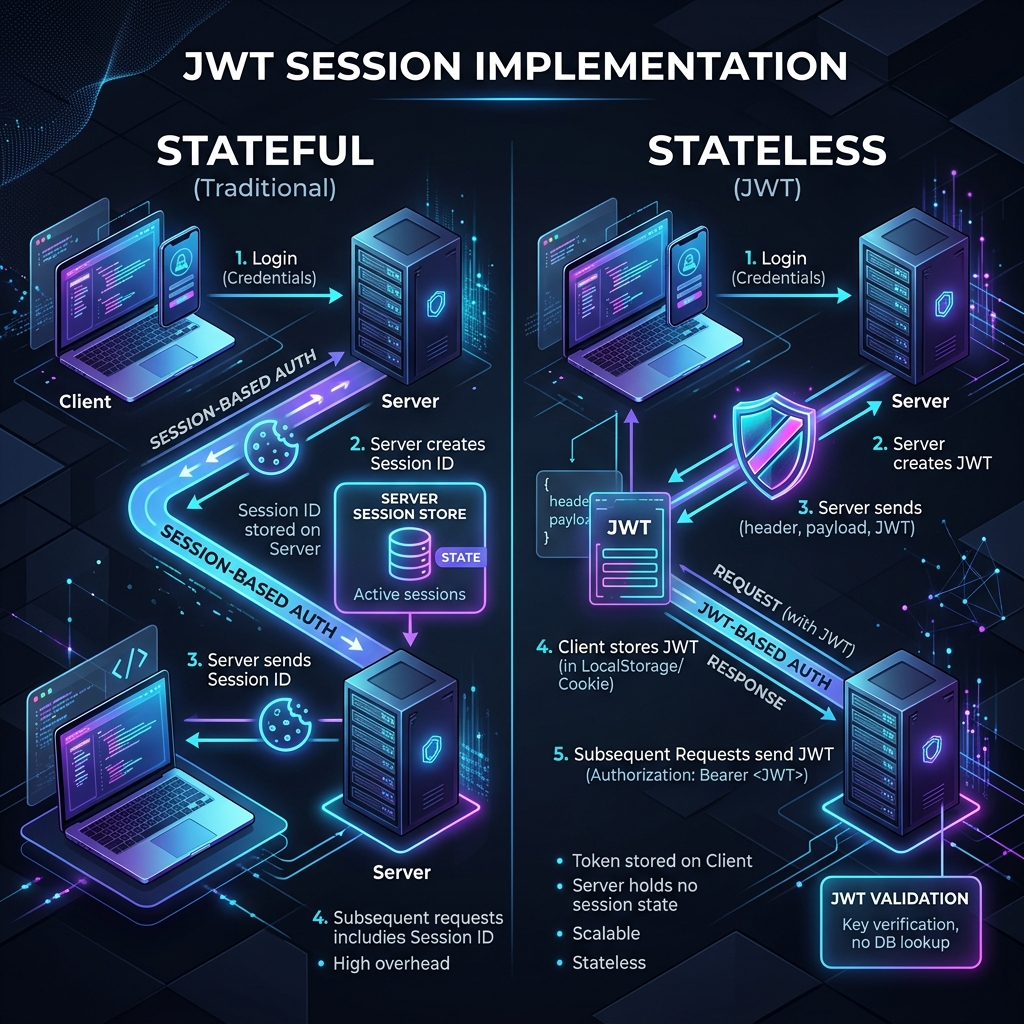
JSON Web Tokens (JWT) पार्टियों के बीच JSON ऑब्जेक्ट के रूप में सुरक्षित रूप से जानकारी प्रसारित करने के लिए उद्योग मानक बन गए हैं। जब सेशन प्रबंधन की बात आती है, तो डेवलपर्स को अक्सर एक महत्वपूर्ण आर्किटेक्चरल निर्णय का सामना करना पड़ता है: क्या कार्यान्वयन स्टेटलेस (Stateless) होना चाहिए या स्टेटफुल (Stateful)?
दोनों दृष्टिकोणों के अपने फायदे हैं, और सही चुनाव पूरी तरह से आपके एप्लिकेशन के स्केल, सुरक्षा आवश्यकताओं और बुनियादी ढांचे पर निर्भर करता है।
1. स्टेटलेस JWT कार्यान्वयन
पूरी तरह से स्टेटलेस कार्यान्वयन में, सभी सेशन डेटा (यूज़र आईडी, भूमिकाएं, समाप्ति) सीधे JWT के भीतर ही संग्रहीत किए जाते हैं। सर्वर को डेटाबेस या कैश में किसी भी सेशन की जानकारी संग्रहीत करने की आवश्यकता नहीं होती है।
यह कैसे काम करता है:
- यूज़र लॉग इन करता है।
- सर्वर यूज़र विवरण वाला एक JWT उत्पन्न करता है और इसे एक गुप्त कुंजी (secret key) के साथ साइन करता है।
- सर्वर क्लाइंट को JWT भेजता है।
- हर बाद के अनुरोध के लिए, क्लाइंट JWT भेजता है।
- सर्वर सिग्नेचर को सत्यापित करता है और डेटाबेस की जांच किए बिना इसके भीतर के डेटा पर भरोसा करता है।
फायदे:
- स्केलेबिलिटी: चूंकि सर्वर को सेशन डेटा खोजने की आवश्यकता नहीं होती है, इसलिए कई सर्वरों में क्षैतिज रूप से स्केल करना आसान होता है।
- परफॉर्मेंस: हर अनुरोध पर डेटाबेस/कैश विलंबता (latency) को कम करता है।
- विकेंद्रीकरण: माइक्रोसर्विसेज आर्किटेक्चर के लिए आदर्श जहां विभिन्न सेवाएं स्वतंत्र रूप से टोकन को सत्यापित कर सकती हैं।
नुकसान:
- निरस्तीकरण (Revocation) के मुद्दे: एक बार टोकन जारी होने के बाद, यह समाप्त होने तक मान्य रहता है। इसकी समाप्ति से पहले किसी विशिष्ट टोकन को रद्द करना (जैसे, यदि कोई यूज़र लॉग आउट करता है या प्रतिबंधित है) कुछ ‘स्टेट’ पेश किए बिना कठिन है।
- टोकन का आकार: JWT में बहुत अधिक डेटा स्टोर करने से हेडर बड़े हो सकते हैं, जिससे हर HTTP अनुरोध का ओवरहेด बढ़ जाता है।
2. स्टेटफुल JWT कार्यान्वयन
एक स्टेटफुल कार्यान्वयन पारंपरिक सेशन के नियंत्रण के साथ JWT की पोर्टेबिलिटी को जोड़ता है। इस मॉडल में, JWT में आमतौर पर एक अद्वितीय सेशन आईडी होती है, और सर्वर डेटा स्टोर (जैसे Redis या SQL डेटाबेस) में सक्रिय सेशन का रिकॉर्ड बनाए रखता है।
यह कैसे काम करता है:
- यूज़र लॉग इन करता है।
- सर्वर डेटाबेस में एक सेशन रिकॉर्ड बनाता है और सेशन आईडी वाला एक JWT उत्पन्न करता है।
- सर्वर क्लाइंट को JWT भेजता है।
- हर अनुरोध के लिए, क्लाइंट JWT भेजता है।
- सर्वर सिग्नेचर को सत्यापित करता है और यह सुनिश्चित करने के लिए डेटाबेस/कैश की जांच करता है कि सेशन अभी भी मान्य/सक्रिय है।
फायदे:
- तत्काल निरस्तीकरण: आप डेटाबेस से सेशन को हटाकर उसे तुरंत अमान्य कर सकते हैं।
- बेहतर नियंत्रण: “सभी उपकरणों से लॉग आउट करें” या सक्रिय यूज़र संख्या की निगरानी जैसी सुविधाओं को लागू करना आसान है।
- सुरक्षा: यदि कोई टोकن चोरी हो जाता है, तो उसे तुरंत ब्लैकलिस्ट किया जा सकता है।
नुकसान:
- कम स्केलेबिलिटी: हर अनुरोध के लिए डेटाबेस या कैश लुकअप की आवश्यकता होती है, जो बाधा बन सकता है।
- इन्फ्रास्ट्रक्चर ओवरहेड: उच्च उपलब्धता वाले सेशन स्टोर को बनाए रखने की आवश्यकता होती है।
3. आपको किसे चुनना चाहिए?
| विशेषता | स्टेटलेस JWT | स्टेटफुल JWT |
|---|---|---|
| स्केलेबिलिटी | उच्च | मध्यम |
| निरस्तीकरण | कठिन | तत्काल |
| जटिलता | कम | उच्च |
| परफॉर्मेंस | तेज़ | धीमा |
स्टेटलेस JWT का उपयोग करें यदि: आप एक हाई-ट्रैफिक एपीआई बना रहे हैं जहां क्षैतिज स्केलिंग सर्वोच्च प्राथमिकता है और कम टोकन जीवनकाल (रिफ्रेश टोकन के साथ) स्वीकार्य हैं।
स्टेटफुल JWT का उपयोग करें यदि: सुरक्षा सर्वोपरि है, और आपको यूज़र्स को तुरंत प्लेटफॉर्म से बाहर करने या प्रति यूज़र कई सक्रिय सेशन प्रबंधित करने की क्षमता की आवश्यकता है।
Empower Your Digital Presence & Workflows
Explore top-tier tools built by Ghaznix to streamline your links, surveys, and brand growth.