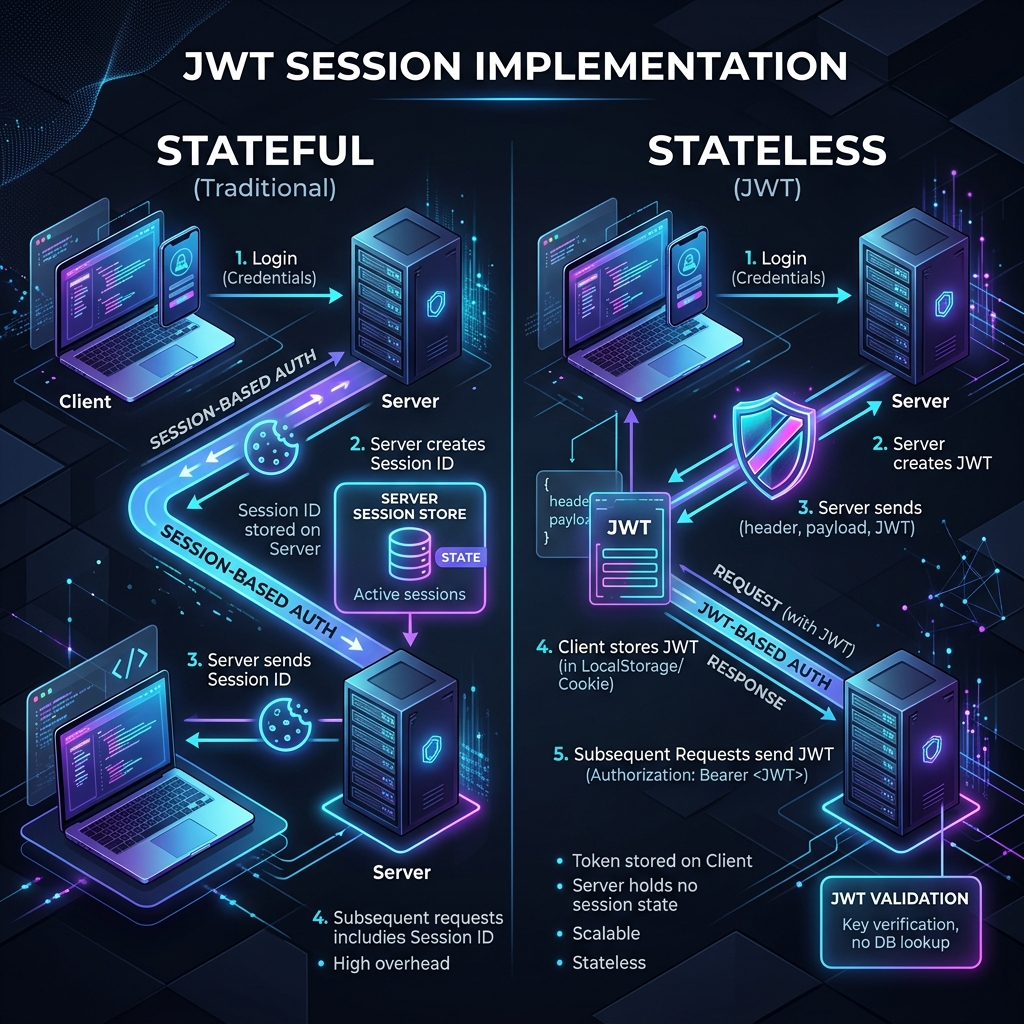
מימוש אסימוני סשן של JWT: גישת Stateful לעומת Stateless
JSON Web Tokens (JWT) הפכו לסטנדרט בתעשייה להעברת מידע בצורה מאובטחת בין צדדים כאובייקט JSON. כשמדובר בניהול סשנים (sessions), מפתחים עומדים לעיתים קרובות בפני החלטה ארכיטקטונית מכרעת: האם המימוש צריך להיות Stateless (ללא מצב) או Stateful (עם מצב)?
לשתי הגישות יש יתרונות, והבחירה בגישה הנכונה תלויה לחלוטין בקנה המידה של האפליקציה שלכם, בדרישות האבטחה ובתשתית שלכם.
1. מימוש JWT בגישת Stateless במימוש ללא מצב (Stateless) לחלוטין, כל נתוני הסשן (מזהה משתמש, תפקידים, תפוגה) מאוחסנים ישירות בתוך ה-JWT עצמו. השרת אינו צריך לאחסן שום מידע על הסשן במסד נתונים או בזיכרון מטמון (cache).
JWT
אימות
אבטחה
פיתוח ווב
ניהول סשנים
כלי מפתחים