🔥 FREE PRO OFFER OnlyLink.click Pro Version is 100% Free of Cost till 31 December, 2026! Claim Free Pro

אבטחה

כיצד עובד פרוטוקול WebSockets: מדריך מלא לחיבורים בזמן אמת

כיצד עובד פרוטוקול WebSockets: מדריך מלא לחיבורים בזמן אמת

בימיו הראשונים של האינטרנט, הדפדפן היה מציג מסמכים פשוט. ביקשת דף, השרת רינדר אותו והחיבור נסגר. מחזור בקשה-תגובה זה הוא הליבה של HTTP (Hypertext Transfer Protocol). עם זאת, ככל שאפליקציות אינטרנט התפתחו לחוויות אינטראקטיביות עשירות — כמו צ’אט בזמן אמת, עדכונים פיננסיים חיים, עריכה שיתופית ומשחקי רשת מרובי משתתפים — המודל המסורתי של HTTP החל להראות את מגבלותיו. כדי לקבל עדכונים חיים, מפתחים הסתמכו בתחילה על פתרונות עוקפים: Short Polling (שאילתות קצרות): הדפדפן שולח שוב ושוב בקשות HTTP לשרת מדי כמה שניות כדי לבדוק אם יש מידע חדש. הדבר יוצר תקורה עצומה של כותרות (headers) ומבזבז משאבי שרת. Long Polling (שאילתות ארוכות / Comet): הדפדפן שולח בקשה, והשרת שומר עליה פתוחה עד שמידע חדש זמין. ברגע שהמידע נשלח, החיבור נסגר, והדפדפן פותח מיד בקשה חדשה. פתרון זה מורכב לניהול ועדיין גורר תקורה משמעותית בהקמת החיבורים. WebSockets פתר את המגבלות הללו על ידי הצגת פרוטוקול סטנדרטי לתקשורת דו-כיוונית מתמשכת (full-duplex) על גבי חיבור TCP יחיד.
WebSockets פיתוח وب רשתות זמן אמת אבטחה
פענוח המסתורין של הגיבוב (Hashing) הקריפטוגרפי: למה הוא בלתי הפיך ואיך הוא מגן על הסיסמאות שלך

פענוח המסתורין של הגיבוב (Hashing) הקריפטוגרפי: למה הוא בלתי הפיך ואיך הוא מגן על הסיסמאות שלך

בעולם אבטחת הסייבר, גיבוב (Hashing) הוא אחד המושגים הבסיסיים ביותר, אך לעיתים קרובות הוא אינו מובן כהלכה. זהו המגן הבלתי נראה ששומר על הסיסמאות שלך, מאמת את שלמות ההורדות שלך ומניע את הבלוקצ’יין. אבל מה זה בדיוק האש (Hash)? למה אנחנו לא יכולים “לפענח” אותו? והכי חשוב, אם הוא בלתי הפיך, איך אתר אינטרנט יודע שהזנת את הסיסמה הנכונה?
אבטחה קריפטוגרפיה האשינג סיסמאות אבטחת סייבר פיתוח אתרים
יסודות אבטחת אינטרנט: הסבר על SSRF, CSRF ו-CORS

יסודות אבטחת אינטרנט: הסבר על SSRF, CSRF ו-CORS

בנוף האינטרנט המודרני, אבטחה אינה רק תכונה - היא בסיס. ככל שהאפליקציות הופכות למקושרות יותר, הבנת הניואנסים של האופן שבו בקשות מטופלות על פני מקורות ושרתים שונים היא חיונית לכל מפתח. היום, נצלול לשלושה מושגים קריטיים שכל מפתח אינטרנט חייב להכיר: SSRF, CSRF ו-CORS. למרות שהם עשויים להישמע כמו מרק אותיות, הם מייצגים את קווי החזית של אבטחת אפליקציות אינטרנט.
אבטחה פיתוח אינטרנט SSRF CSRF CORS DevSecOps
הבנת הוכחת עבודה (PoW): המנוע של אבטחת הבלוקציין

הבנת הוכחת עבודה (PoW): המנוע של אבטחת הבלוקציין

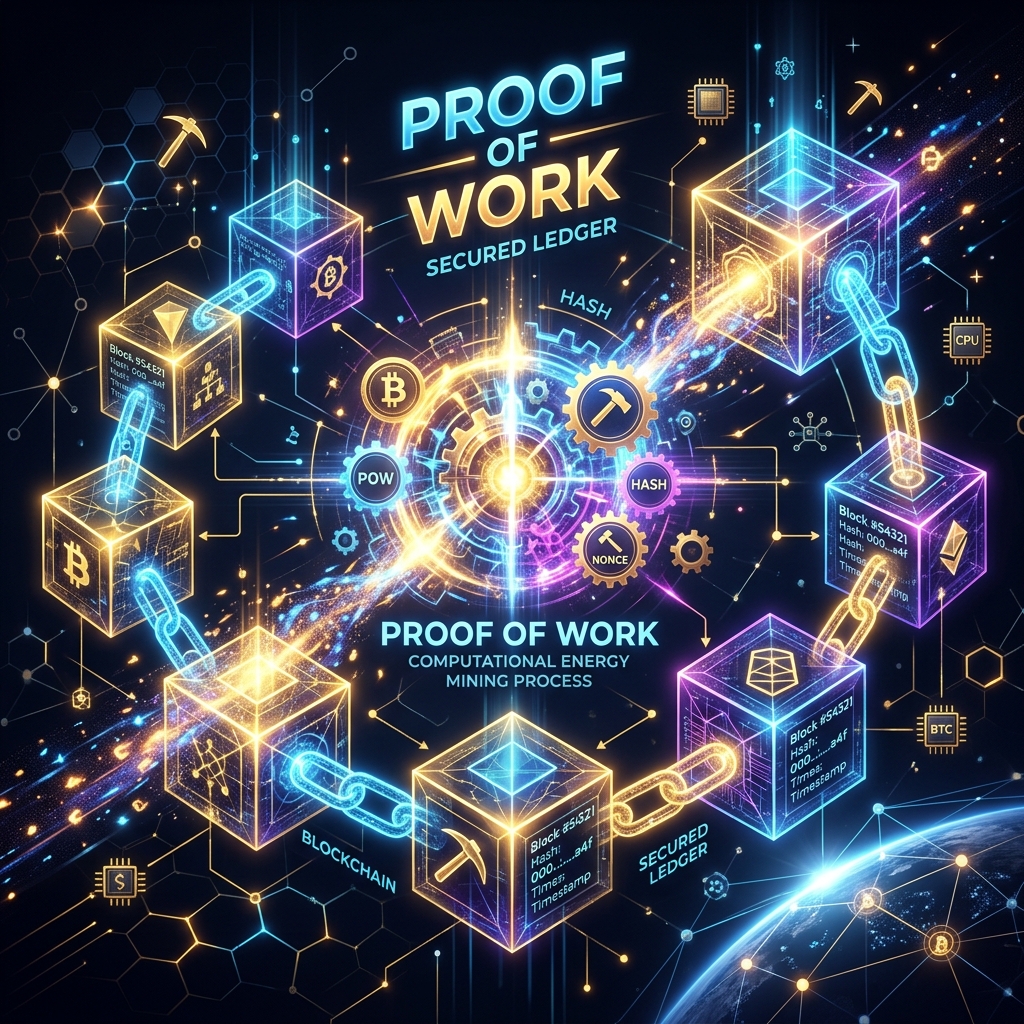
הוכחת עבודה (Proof of Work - PoW) היא מנגנון הקונצנזוס המקורי ששימש בטכנולוגיית הבלוקציין, המפורסם ביותר בשימוש בביטקוין. זוהי מערכת הדורשת ממשתתף (כורה) להשקיע מאמץ חישובי משמעותי כדי לאבטח את הרשת ולאמת עסקאות. הפוסט זה, נצלול לעומק לאופן שבו PoW עובד, מדוע הוא חשוב, ומהו זרימת העבודה המפורטת שלו. 1. מהי הוכחת עבודה? בבסיסה, הוכחת עבודה היא פיסת נתונים שקשה (יקר, גוזל זמן) להפיק אך קל לאחרים לאמת. היא משמשת כהגנה מפני התקפות זדוניות, כגון מניעת שירות מבוזרת (DDoS) או ספאם, על ידי הפיכת עלות ההתקפה ליקרה באופן מרתיע.
בלוקציין קריפטו הוכחת עבודה כרייה Web3 אבטחה
מימוש אסימוני סשן של JWT: גישת Stateful לעומת Stateless

מימוש אסימוני סשן של JWT: גישת Stateful לעומת Stateless

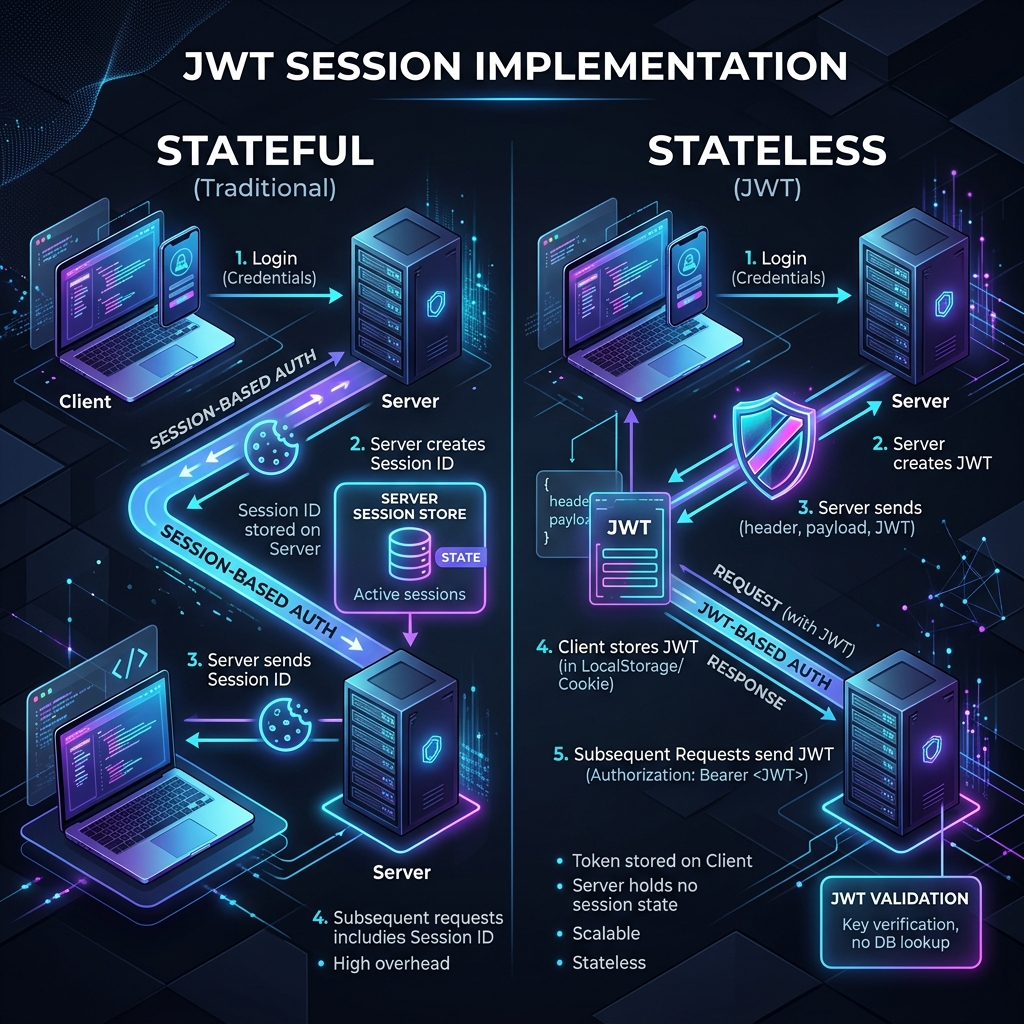
JSON Web Tokens (JWT) הפכו לסטנדרט בתעשייה להעברת מידע בצורה מאובטחת בין צדדים כאובייקט JSON. כשמדובר בניהול סשנים (sessions), מפתחים עומדים לעיתים קרובות בפני החלטה ארכיטקטונית מכרעת: האם המימוש צריך להיות Stateless (ללא מצב) או Stateful (עם מצב)? לשתי הגישות יש יתרונות, והבחירה בגישה הנכונה תלויה לחלוטין בקנה המידה של האפליקציה שלכם, בדרישות האבטחה ובתשתית שלכם. 1. מימוש JWT בגישת Stateless במימוש ללא מצב (Stateless) לחלוטין, כל נתוני הסשן (מזהה משתמש, תפקידים, תפוגה) מאוחסנים ישירות בתוך ה-JWT עצמו. השרת אינו צריך לאחסן שום מידע על הסשן במסד נתונים או בזיכרון מטמון (cache).
JWT אימות אבטחה פיתוח ווב ניהول סשנים כלי מפתחים