🔥 FREE PRO OFFER OnlyLink.click Pro Version is 100% Free of Cost till 31 December, 2026! Claim Free Pro

Développement Web

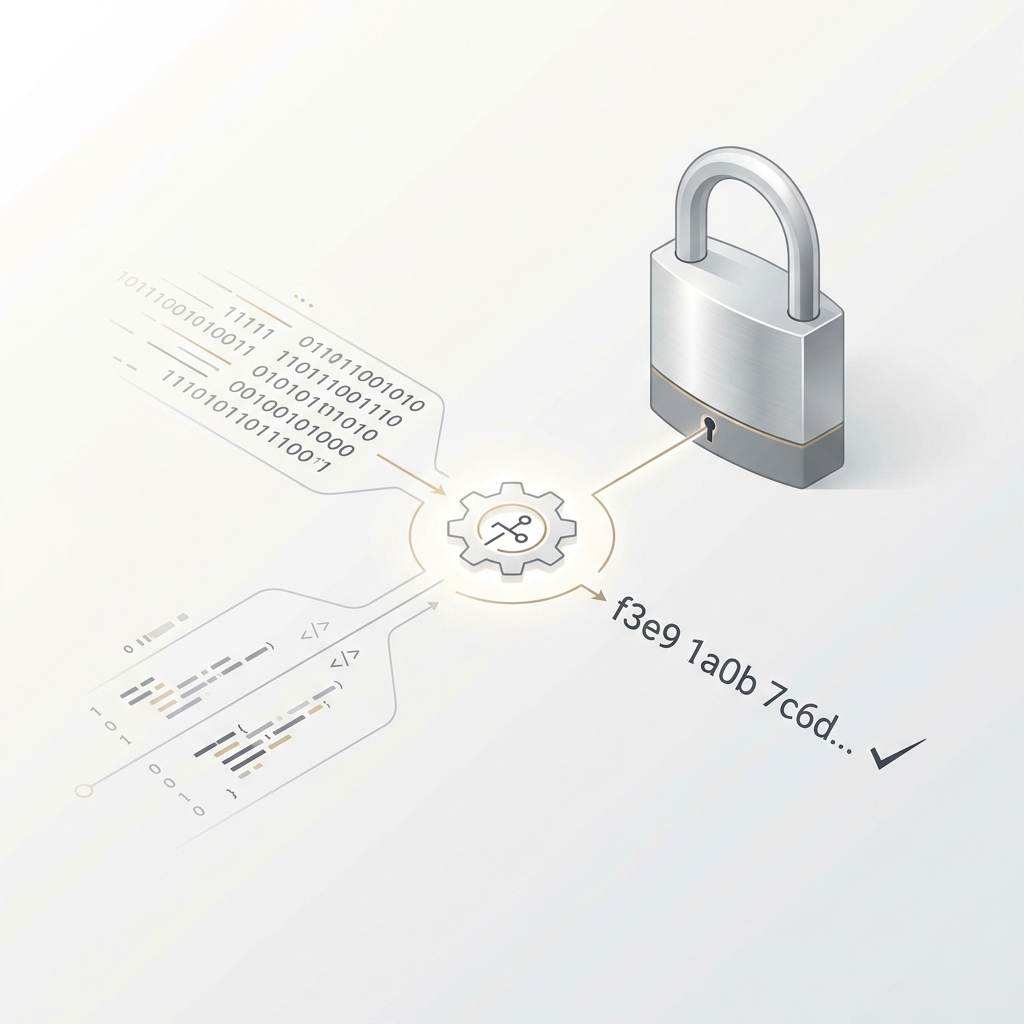
Démystifier le Hachage Cryptographique : Pourquoi est-il irréversible et comment sécurise-t-il vos mots de passe

Démystifier le Hachage Cryptographique : Pourquoi est-il irréversible et comment sécurise-t-il vos mots de passe

Dans le monde de la cybersécurité, le hachage (ou hashing) est l’un des concepts les plus fondamentaux mais souvent mal compris. C’est le bouclier invisible qui protège vos mots de passe, vérifie l’intégrité de vos téléchargements et alimente la blockchain. Mais qu’est-ce qu’un hash exactement ? Pourquoi ne pouvons-nous pas le “décrypter” ? Et plus important encore, s’il est irréversible, comment un site web sait-il que vous avez entré le bon mot de passe ?
Sécurité Cryptographie Hachage Mots de passe Cybersécurité Développement Web
Essentiels de la sécurité Web : SSRF, CSRF et CORS expliqués

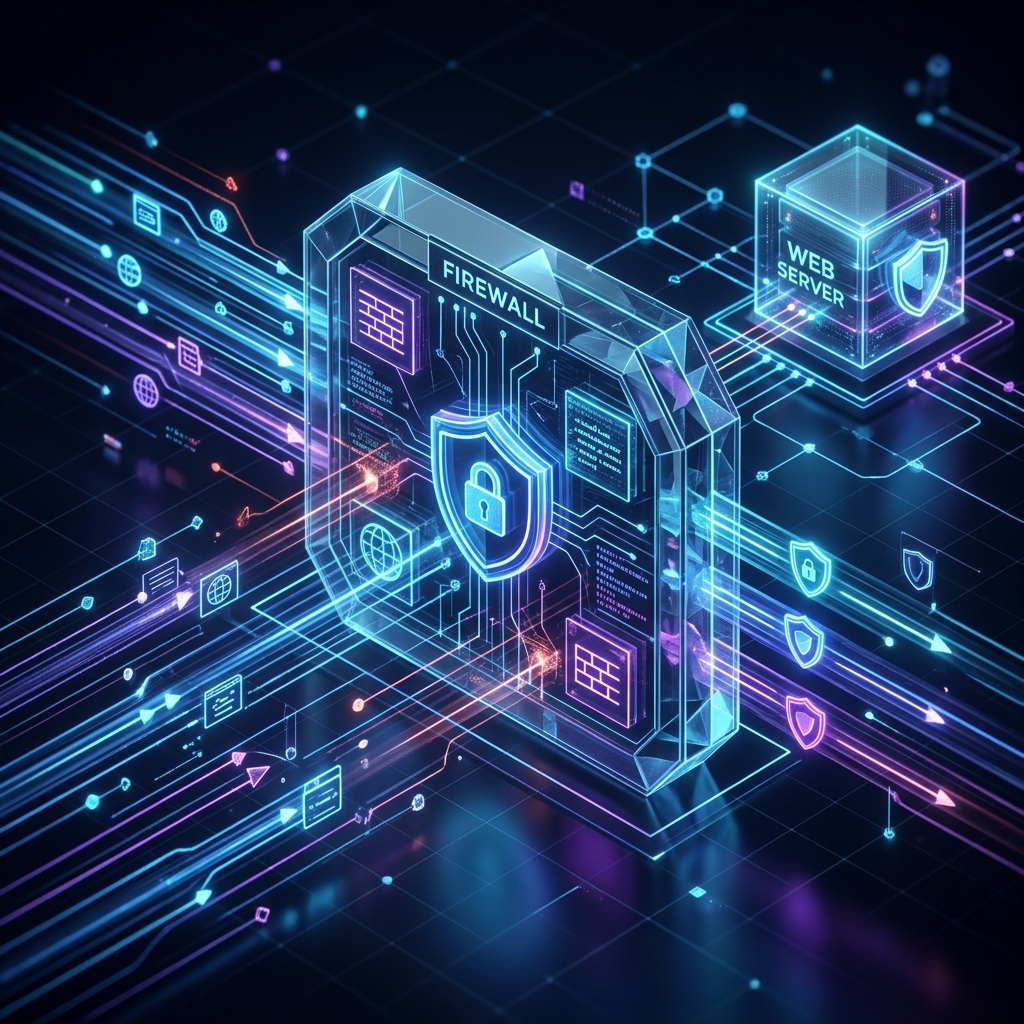
Essentiels de la sécurité Web : SSRF, CSRF et CORS expliqués

Dans le paysage Web moderne, la sécurité n’est pas seulement une fonctionnalité, c’est une fondation. À mesure que les applications deviennent plus interconnectées, comprendre les nuances de la gestion des requêtes à travers différents origines et serveurs est crucial pour tout développeur. Aujourd’hui, nous plongeons dans trois concepts critiques que chaque développeur Web devrait maîtriser : SSRF, CSRF et CORS. Bien qu’ils puissent ressembler à une soupe à l’alphabet, ils représentent les premières lignes de la sécurité des applications Web.
Sécurité Développement Web SSRF CSRF CORS DevSecOps
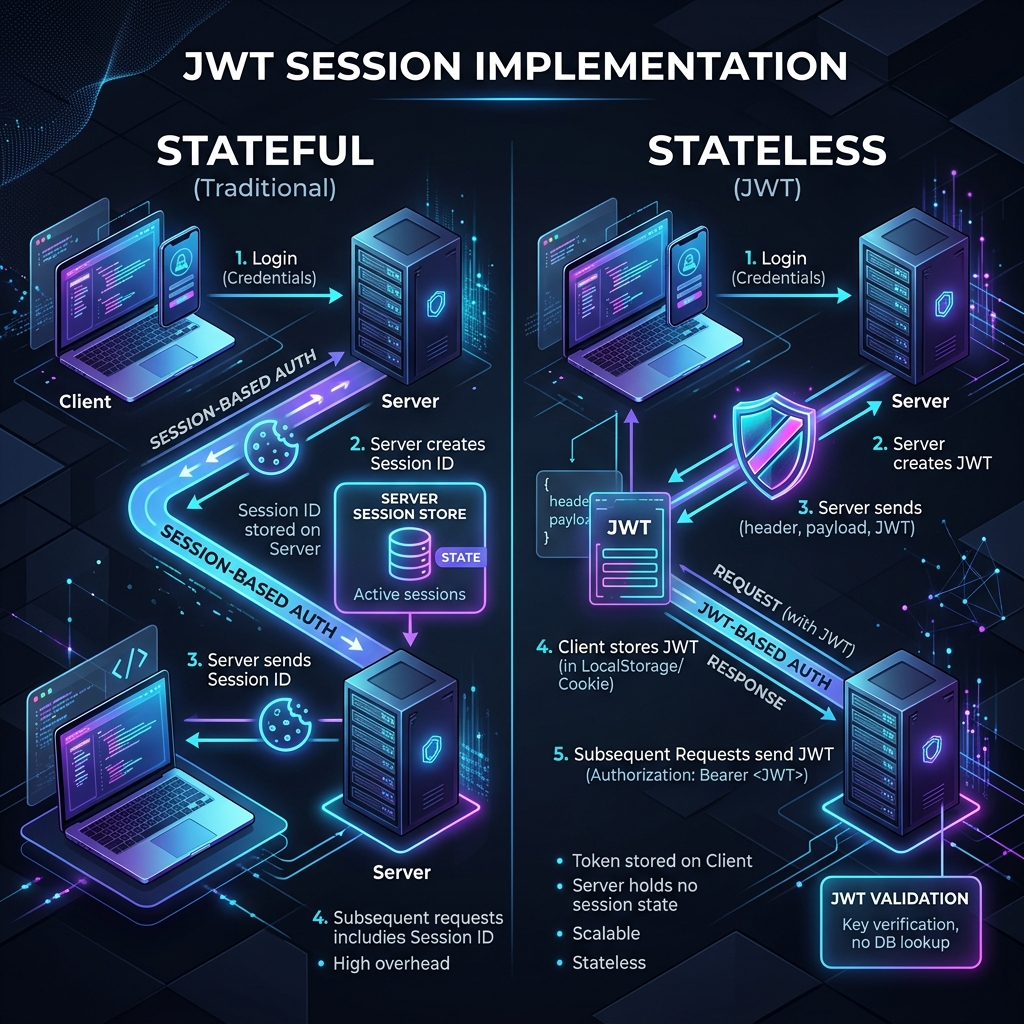
Implémentation des jetons de session JWT : Approches Stateless vs Stateful

Implémentation des jetons de session JWT : Approches Stateless vs Stateful

Les JSON Web Tokens (JWT) sont devenus le standard de l’industrie pour transmettre en toute sécurité des informations entre les parties sous forme d’objet JSON. En ce qui concerne la gestion des sessions, les développeurs sont souvent confrontés à une décision architecturale cruciale : l’implémentation doit-elle être Stateless (sans état) ou Stateful (avec état) ? Les deux approches ont leurs mérites, et le choix de la bonne dépend entièrement de l’échelle de votre application, de vos exigences de sécurité et de votre infrastructure.
JWT authentification sécurité développement web gestion de session outils dev